Хакеры использовали уязвимость в системе загрузки ОС для скрытной атаки на дипломатов в СНГ • Выпуск 22 октября 2026 года
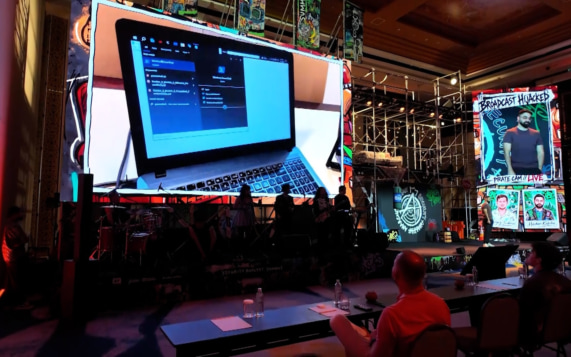
На ежегодной конференции "Лаборатории Касперского", прошедшей в эстетике панка и анархии, эксперты команды SAS представили исследование сложного буткита (Bootkit). Этот вредонос запускается при включении ПК, внедряется в ядро ОС и отключает антивирусы. Угроза была обнаружена в ходе целевой атаки на дипломатические представительства в странах СНГ (Туркменистане, Узбекистане и Таджикистане). Примечательно, что злоумышленники использовали обновленную версию старого инструмента, которая смогла обойти защиту Microsoft и отработать даже на компьютерах с установленными патчами безопасности.

Выпуски
2026